Guias & Tutoriais

Como Proteger Suas Contas com 2FA: Guia Sem Complicação

Sua senha provavelmente já vazou. Não é alarmismo: bilhões de combinações de e-mail e senha circulam em listas públicas de vazamentos, e os golpistas testam essas listas em todo serviço que existe. Se a mesma senha do e-mail abre seu banco e seu Instagram, uma conta comprometida derruba as outras em cascata.

A autenticação de dois fatores (2FA) é a barreira que segura o invasor mesmo com a senha dele na mão — e ativar leva minutos. Neste guia eu explico os métodos do mais fraco ao mais forte, mostro por onde começar e aponto o erro que deixa gente trancada para fora da própria conta.

Este artigo contém links de afiliado do Mercado Livre. Se você comprar algum produto, podemos receber uma pequena comissão — sem custo adicional para você.

O que importa entender antes de ativar

Dois fatores significa provar quem você é de duas formas diferentes: algo que você sabe (a senha) mais algo que você tem (o celular ou uma chave física). Os métodos, porém, não são iguais entre si:

  1. Código por SMS: melhor que nada, mas é o método mais fraco. O golpe de troca de chip (SIM swap) transfere seu número para o criminoso, e ele passa a receber seus códigos. Use apenas quando o serviço não oferecer alternativa.
  2. Aplicativo autenticador: Google Authenticator, Microsoft Authenticator ou Authy geram códigos de seis dígitos que trocam a cada 30 segundos, direto no aparelho, sem depender de chip ou sinal. É o padrão recomendado para a maioria das pessoas.
  3. Notificação no aparelho: aquele "É você tentando entrar?" do Google. Prático e seguro, desde que você leia antes de aprovar — negue qualquer solicitação que não partiu de você.
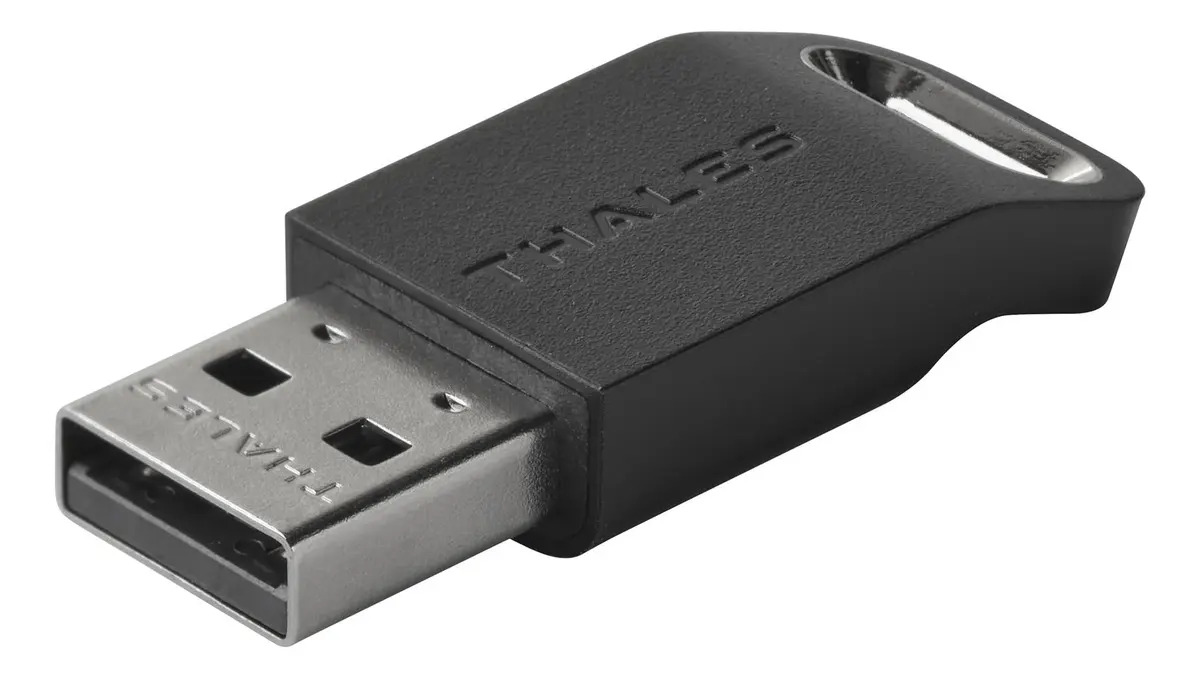
  4. Chave de segurança física: um dispositivo USB ou NFC (padrão FIDO2, como as YubiKey, na faixa de R$ 250 a R$ 600) que você encosta ou pluga para autenticar. É o método mais forte que existe, imune a phishing: mesmo que você digite a senha num site falso, a chave não autentica em domínio errado.

Por onde começar: as contas na ordem certa

Não tente proteger tudo num dia. Siga a ordem de estrago potencial:

  • 1º — E-mail principal: é a chave mestra, porque todo "esqueci minha senha" cai nele. Gmail e Outlook ativam 2FA nas configurações de segurança em menos de cinco minutos.
  • 2º — Banco e carteiras de pagamento: a maioria dos apps brasileiros já força biometria, mas confira as opções extras de segurança e o cadastro de dispositivos.
  • 3º — WhatsApp: ative a "Confirmação em duas etapas" nas configurações de conta. É a defesa contra o golpe de clonagem que financia quadrilhas inteiras.
  • 4º — Redes sociais e lojas: Instagram, Facebook, Mercado Livre, Amazon — tudo que guarda cartão ou reputação.

Em cada ativação o serviço oferece códigos de recuperação: guarde-os. Imprima ou anote e deixe num lugar seguro fora do celular. Eles são sua porta de entrada se o aparelho for perdido ou roubado.

Os erros que trancam você para fora (ou deixam a porta aberta)

Ativar 2FA e ignorar os códigos de recuperação. É o erro número um. Celular quebrou, autenticador foi junto, e sem os códigos a recuperação da conta pode levar semanas — ou nunca acontecer.

Manter o SMS como método em contas críticas. Se o serviço permite app autenticador ou chave física, migre e remova o telefone como método de verificação.

Aprovar notificações sem ler. Golpistas disparam tentativas de login em sequência apostando que você aprova por cansaço. Solicitação que você não iniciou se nega, sempre.

Digitar o código de 2FA em site que chegou por link. Phishing moderno pede senha e código na mesma tela falsa. Desconfie de urgência: banco e e-mail não pedem código por link de mensagem.

Comprar uma chave física só. Quem adota chave de segurança deve ter duas — uma no uso diário e uma reserva guardada — pelo mesmo motivo dos códigos de recuperação.

Veredito final

Para a maioria das pessoas: app autenticador em tudo, começando pelo e-mail principal e pelo WhatsApp, com os códigos de recuperação guardados em papel. Custo zero, uma tarde de trabalho, e seu risco digital despenca. Para quem movimenta valores altos, trabalha com contas de empresa ou é alvo visado (jornalistas, influenciadores, administradores de páginas): chave de segurança física em dupla é o investimento definitivo.

Se a chave física fez sentido para o seu caso, vale conferir o preço do dia — os modelos com NFC, que funcionam também no celular, são os mais versáteis da categoria.

Perguntas Frequentes

A chave de segurança física (padrão FIDO2) é o mais forte, pois resiste até a phishing. Para o dia a dia da maioria das pessoas, o app autenticador oferece excelente proteção sem custo.
É melhor que senha sozinha, mas é o método mais vulnerável, por causa do golpe de troca de chip. Sempre que o serviço oferecer app autenticador ou chave física, prefira-os e remova o SMS.
Você recupera o acesso com os códigos de recuperação gerados na ativação do 2FA — por isso é essencial guardá-los fora do celular, em papel ou num cofre de senhas. Sem eles, a recuperação depende do suporte de cada serviço e pode demorar.
📩

Receba dicas no e-mail

1 e-mail por semana com novidades sobre sites, SEO e marketing digital pra PME. Cancela quando quiser.

Falar com a WEEBs